Оформление
API-ключи
Для чего нужны ключи, что они открывают, что задаётся при выдаче и какие у них важные ограничения.
Как читать этот раздел
Раздел описывает, что находится на каждом экране администрирования и на что это влияет. Пошаговых указаний здесь нет: настройки в каждой установке свои, и менять их нужно осознанно, а не по инструкции.
Что на экране
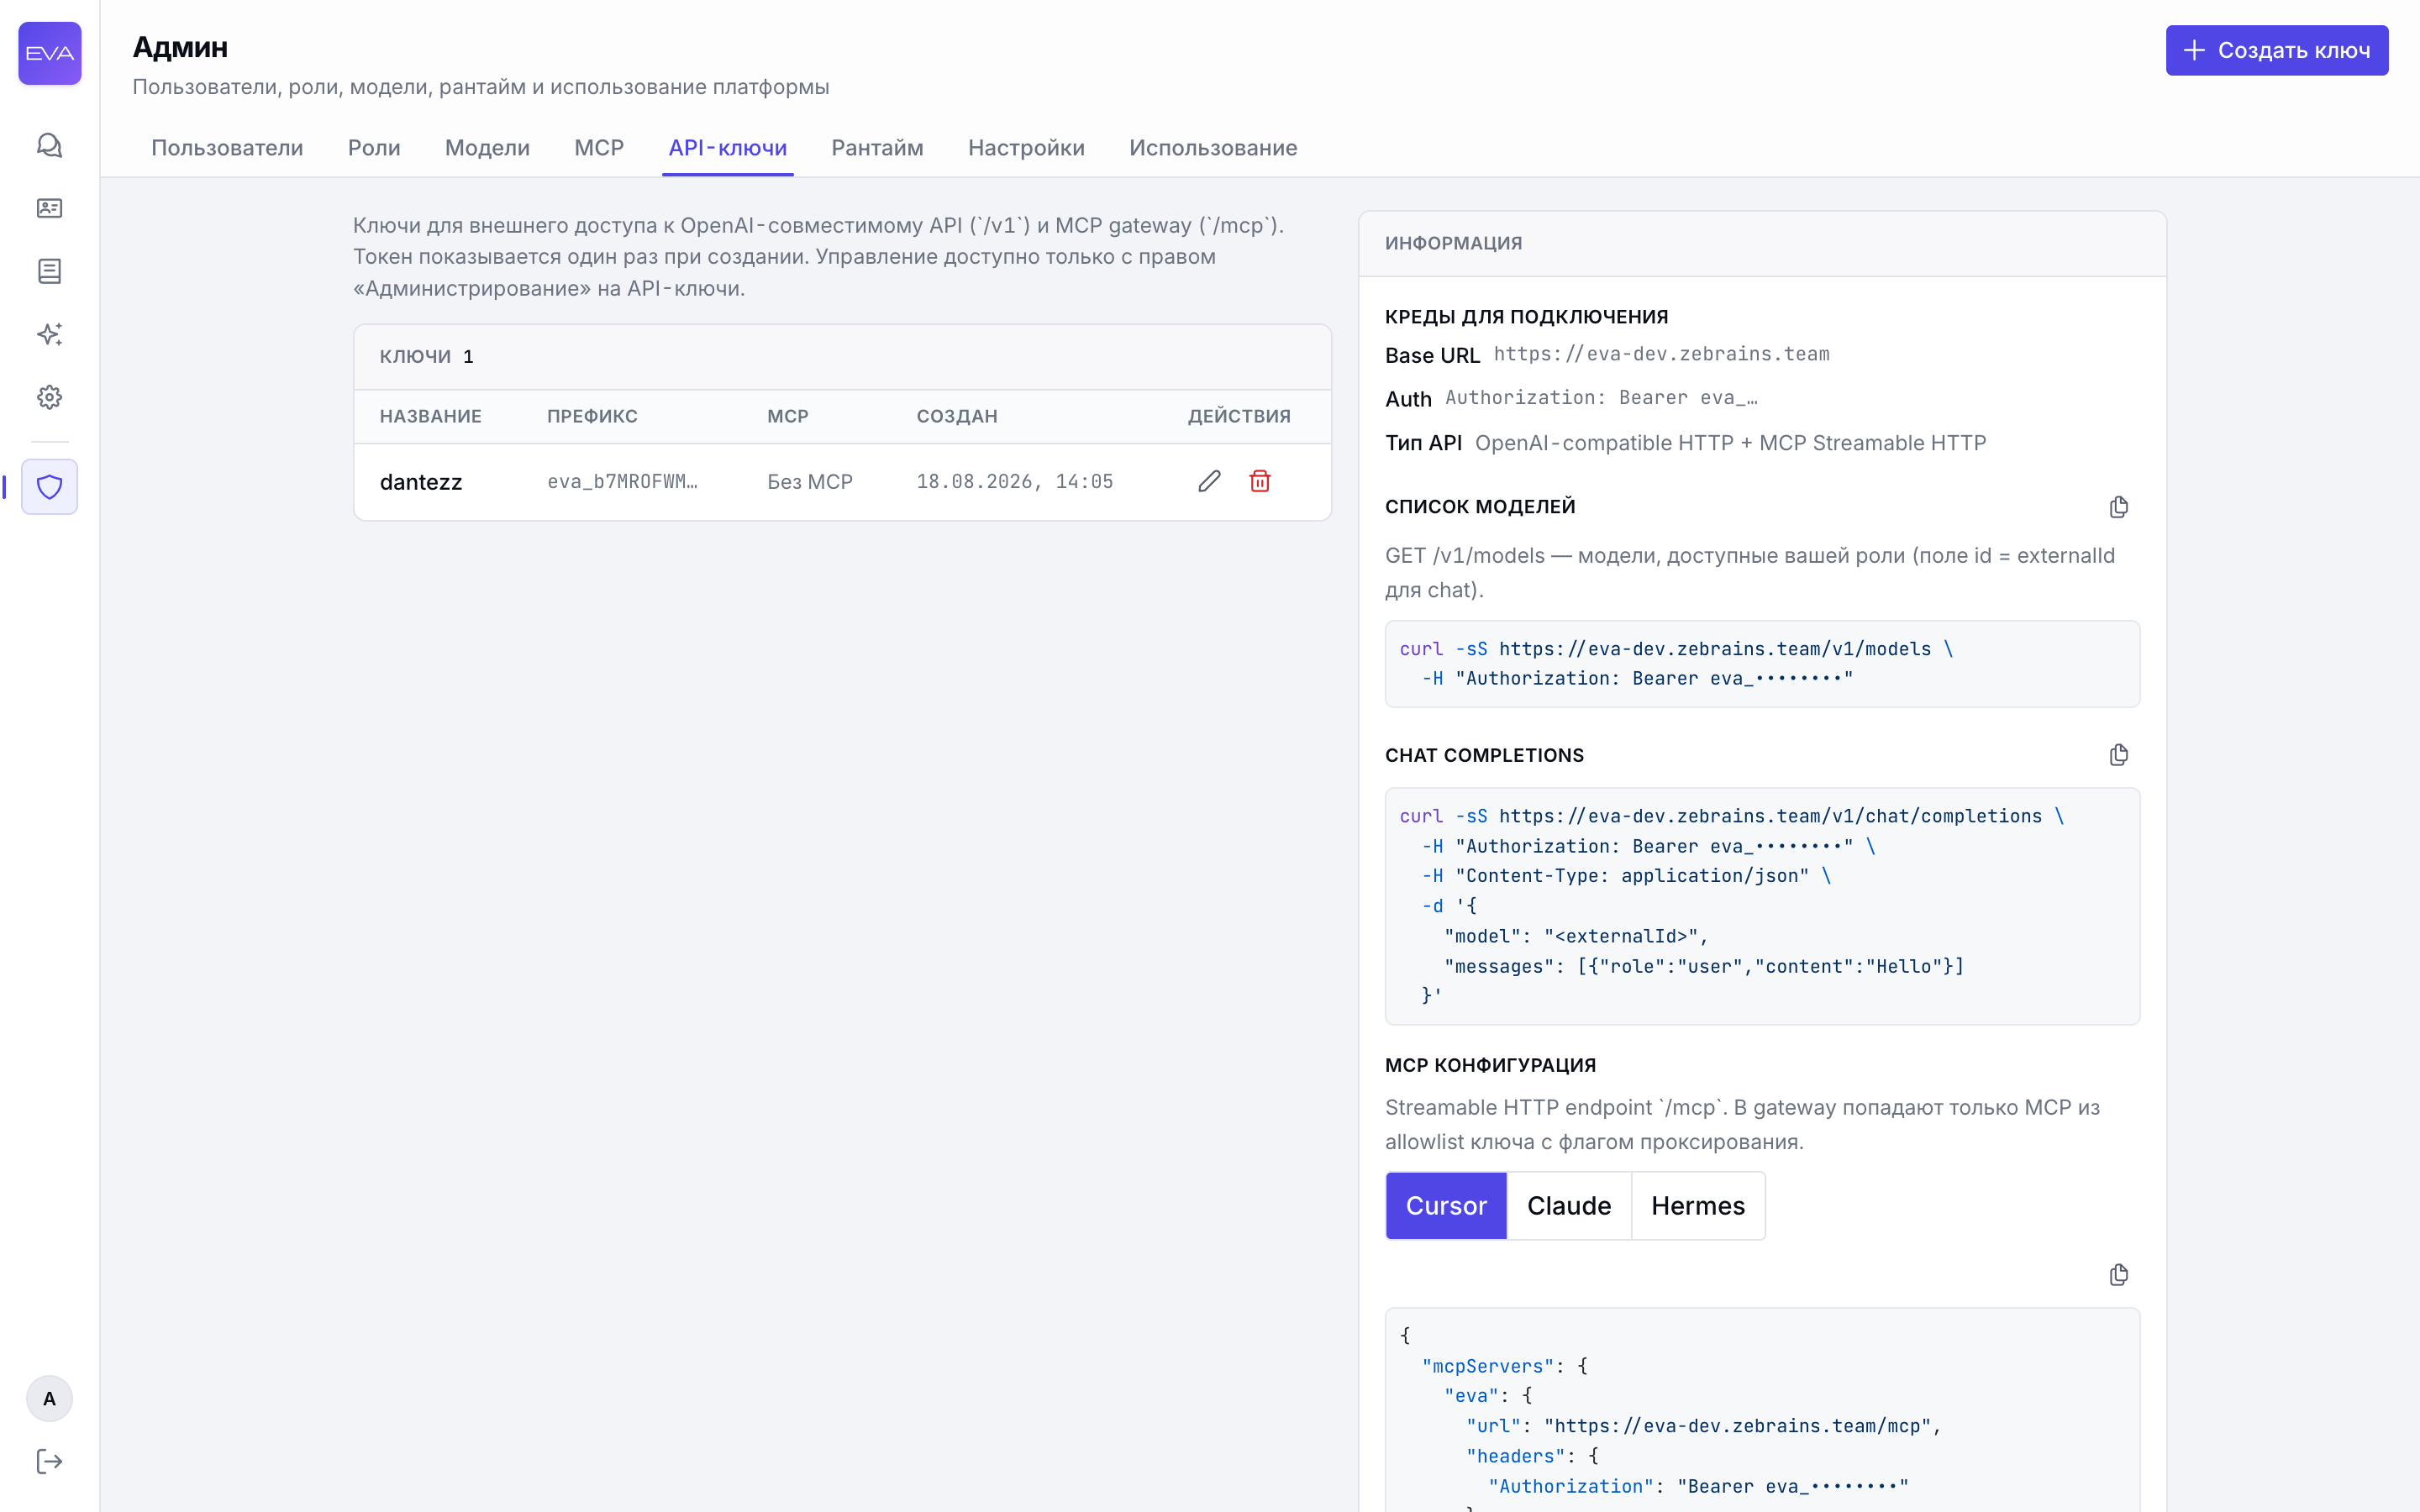
Список выданных ключей. По каждому видно владельца, начало ключа, время последнего использования и признак отзыва.
Для чего нужны
Ключ позволяет внешнему приложению обращаться к платформе от имени пользователя. Основные применения:
| Применение | Адрес |
|---|---|
| Обращение к моделям из готовых приложений, умеющих работать с OpenAI | /v1 |
| Работа с инструментами MCP из внешнего клиента | /mcp |
| Обращение к обычному API платформы | /api |
Что задаётся при выдаче
| Поле | Что задаёт |
|---|---|
| Владелец | От чьего имени работает ключ |
| Название | Для чего этот ключ, чтобы потом его узнать |
| Разрешённые источники MCP | Через какие источники ключу разрешено работать |
Сам ключ показывается один раз при создании. В базе хранится только его хеш и видимое начало.
Важные ограничения
Ключ не ограничен ни по сроку, ни по области
У ключа нет срока действия. Выданный ключ работает, пока его не отозвали вручную.
У ключа нет ограничения области, кроме списка разрешённых источников MCP. Ключ, выданный администратору, может обращаться ко всем управляющим адресам платформы от его имени: создавать пользователей, менять роли, читать настройки.
Практический вывод: выдавайте ключи от имени учётной записи с минимально нужными правами, а не от имени администратора. Отдельная служебная учётная запись с базовой ролью подходит для этого лучше всего.
Отзыв
Отозванный ключ перестаёт работать сразу. Восстановить его нельзя, нужно выдавать новый.
Что важно знать про внешний API
Обращение через /v1 это прямая передача запроса провайдеру. По этому пути платформа не создаёт чат, не создаёт запуск, не пишет запись в расход, не обращается к инструментам и не маскирует персональные данные.
Персональные данные при работе через внешний API не защищаются
Маскирование работает только в чатах платформы. Запросы через /v1 уходят провайдеру в том виде, в котором их отправило внешнее приложение. Это стоит учитывать, выдавая ключи.
Подробности возможностей и ограничений внешнего API на странице OpenAI-совместимый API.