Оформление
Роли и права
Как устроены роли, из чего складываются права, чем «Администрирование» отличается от «Все (CRUD)» и какие роли есть изначально.
Как читать этот раздел
Раздел описывает, что находится на каждом экране администрирования и на что это влияет. Пошаговых указаний здесь нет: настройки в каждой установке свои, и менять их нужно осознанно, а не по инструкции.
Что на экране
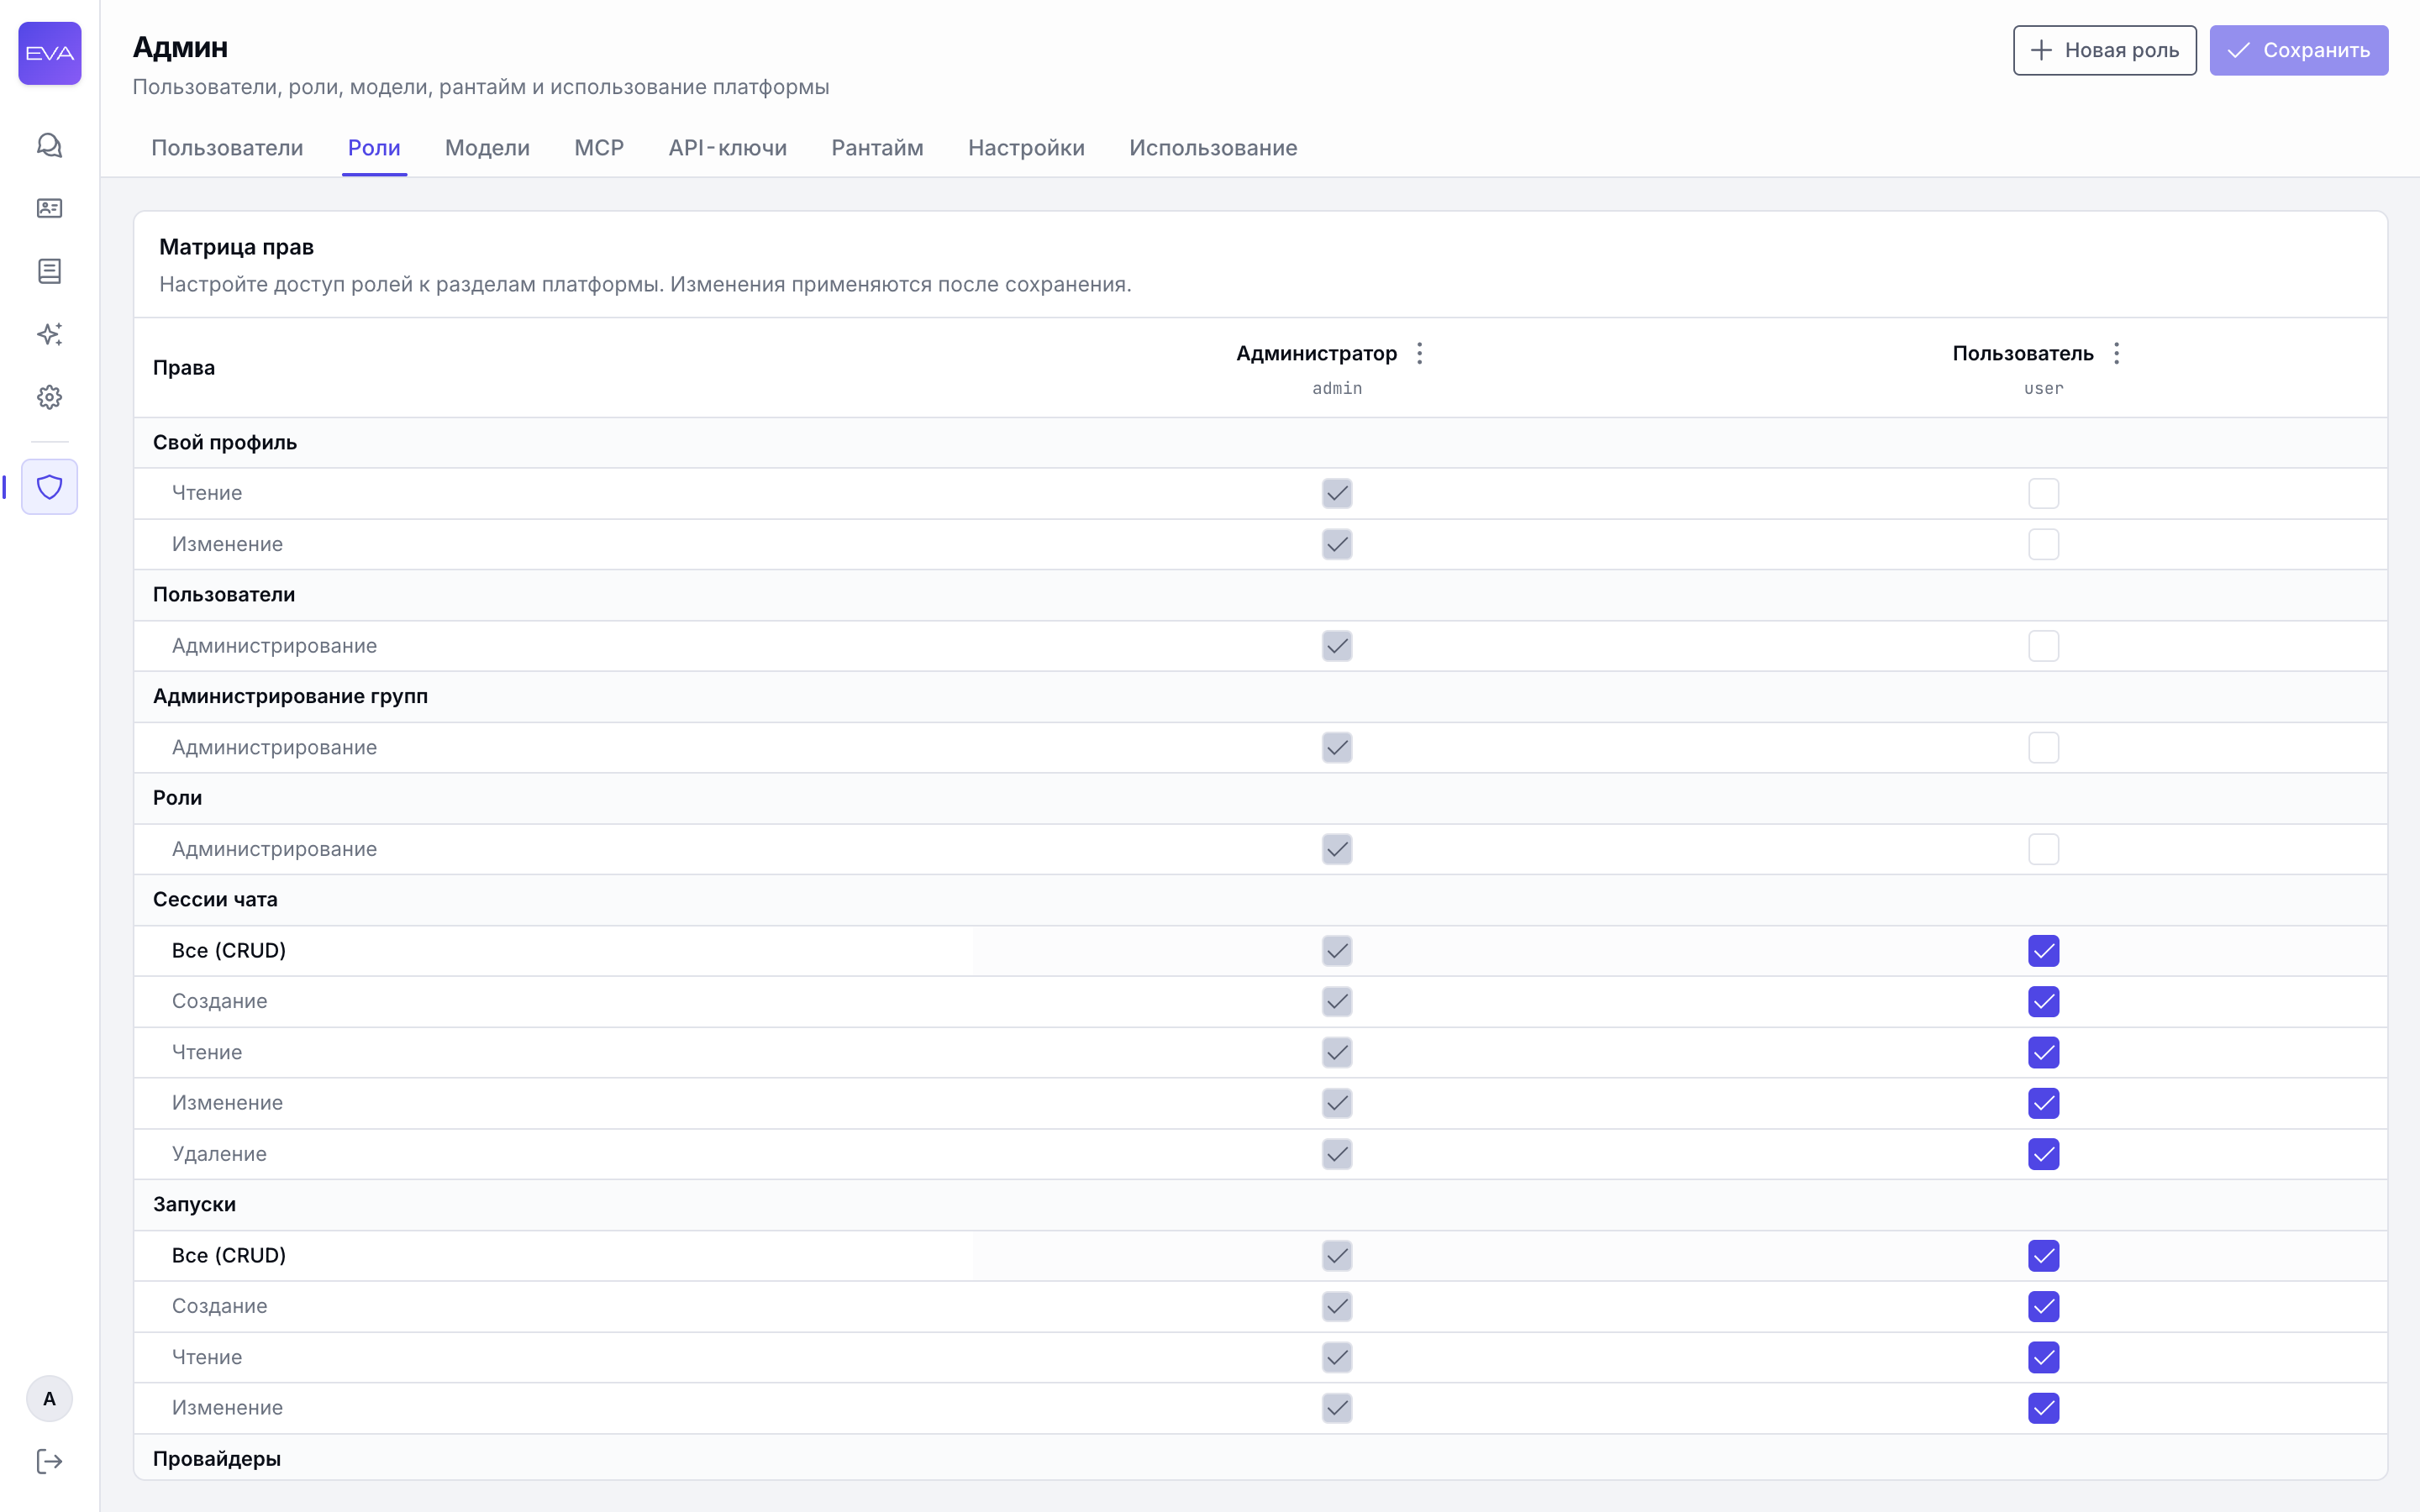
Список ролей, у каждой название, код, описание и таблица прав.
Как устроены права
Право это сочетание действия и объекта. Никаких условий, ограничений по полям и проверок владения в правах нет.
Действия
| Действие | Что означает |
|---|---|
| Администрирование | Открывает раздел администрирования по этому объекту и вместе с этим даёт все остальные действия |
| Все (CRUD) | Создание, чтение, изменение и удаление. Раздел администрирования не открывает |
| Создание | Только создание |
| Чтение | Только просмотр |
| Изменение | Только правка |
| Удаление | Только удаление |
Администрирование строго сильнее, чем Все (CRUD)
Это самая частая путаница. «Администрирование» включает в себя весь набор CRUD плюс доступ к разделу управления. «Все (CRUD)» доступ к разделу администрирования не даёт.
Объекты
Всего 17 объектов. У каждого свой набор доступных действий.
| Объект | Доступные действия |
|---|---|
| Свой профиль | Чтение, Изменение |
| Пользователи | Администрирование |
| Администрирование групп | Администрирование |
| Роли | Администрирование |
| Сессии чата | Все (CRUD) и по отдельности |
| Запуски | Все, Создание, Чтение, Изменение. Удаления нет |
| Провайдеры | Чтение, Администрирование |
| Модели | Чтение, Администрирование |
| MCP | Чтение, Администрирование |
| API-ключи | Администрирование |
| Правила | Все (CRUD) и по отдельности |
| Личные навыки | Все (CRUD) и по отдельности |
| Общие навыки | Чтение, Администрирование |
| Агенты | Все (CRUD) и по отдельности |
| Использование | Чтение, Администрирование |
| Ёмкость рантайма | Администрирование |
| Настройки платформы | Администрирование |
| Внешние агенты | Чтение, Администрирование |
| Ручная обработка агентов | Девять отдельных действий, см. ниже |
Встроенные роли
| Роль | Код | Права | Редактируется |
|---|---|---|---|
| Администратор | admin | Полный доступ ко всему | Нет |
| Пользователь | user | Базовый набор | Нет |
Что входит в базовую роль
| Объект | Что разрешено |
|---|---|
| Свой профиль | Чтение и изменение |
| Сессии чата | Полностью |
| Запуски | Создание, чтение, изменение |
| Личные навыки | Полностью |
| Провайдеры, Модели, MCP | Только чтение |
| Правила | Только чтение |
| Общие навыки | Только чтение |
| Агенты | Только чтение |
| Использование | Только чтение |
Следствие, о котором важно знать
Разделы Правила и Агенты открываются только при наличии права изменения. У базовой роли есть лишь чтение, поэтому обычный пользователь эти разделы не видит вообще и по прямой ссылке в них не попадёт.
Ему доступны четыре экрана: Чат, Навыки, Профиль и Использование.
Если сотрудники должны настраивать правила или агентов, создайте отдельную роль и выдайте ей право изменения на соответствующий объект.
Особый объект: ручная обработка агентов
У этого объекта нет обычного набора создать, читать, изменить, удалить. Вместо него девять независимых действий.
| Действие | Что даёт |
|---|---|
| Чтение | Видеть очередь спорных случаев |
| Исправление полей | Править неверно распознанные значения |
| Выбор кандидата | Указывать правильный вариант из найденных |
| Продолжение обработки | Возвращать случай агенту |
| Ручное завершение | Закрывать случай своим решением |
| Назначение исполнителя | Передавать случай сотруднику |
| Загрузка замены Excel | Присылать исправленный файл вместо исходного |
| Просмотр персональных данных | Видеть незамаскированные данные в случае |
| Подтверждение исхода | Фиксировать итог обработки во внешней системе |
Зачем так сделано
Так собирается роль под конкретную задачу. Например оператору можно дать право продолжать обработку и выбирать кандидата, но не давать право видеть персональные данные. Одним общим правом так не получится.
Подробности в разделе Внешние агенты.
Владение работает отдельно от прав
Права не дают доступа к чужим данным
Чаты всегда принадлежат владельцу. Даже полный администратор не может прочитать переписку другого пользователя. Личные навыки видны только их владельцу.
Исключение составляют правила: они общие для всей платформы, личных правил не бывает.
Маскирование персональных данных
Объект «Маскирование ПДн» существует внутри платформы, но в таблице прав его нет, и выдать его отдельной роли нельзя. Управлять этой настройкой может только встроенная роль администратора.